Beispiel (erfunden): Lumen Analytics GmbH ist mitten im SOC 2 Type 2 Beobachtungszeitraum 2026-07-01 bis 2026-12-31. Im September fehlt das Log-Review, im 3. Quartal der Backup-Wiederherstellungstest: 2 Ausnahmen, die sich nicht nachholen lassen. Der Bericht kommt frühestens am 2027-02-11, der Deal mit den Stadtwerken soll am 2027-01-31 schließen: 48.000,00 € Pipeline, bei der der Bericht fehlt. Vanta, Drata und Comp AI nennen ihren Preis erst im Demo-Gespräch; hier sehen Sie zuerst Ihre Lücken, mit SOC 2 Anforderungen verwalten nach Kriterium und Termin: 4 von 38 Kriterien ohne Nachweis, nächste Fälligkeit 2026-11-30.
Lumen Analytics GmbH (Beispiel), SOC 2 Type 2, Stand 2026-11-11
Kriterien in Ihrem Umfang
Grün = belegt · Gelb = Nachweis jetzt fällig · Rot = kein Nachweis oder Ausnahme · Grau = später fällig.
| Kontrolle und Nachweis | Rhythmus | Lage | Termine im Zeitraum |
|---|---|---|---|
| Log-ReviewCC7.2 · DevOps | monatlich2026-10-06 | Ausnahmekein Nachweis 2026-09-01 bis 2026-09-30. Der Prüfer beschreibt das als Ausnahme im Bericht; nachträglich lässt es sich nicht belegen. | 07-01–07-31 ✓08-01–08-31 ✓09-01–09-30 ✗10-01–10-31 ✓11-01–11-30 ·12-01–12-31 · |
| Backup-WiederherstellungstestA1.2 · DevOps | quartalsweise2026-10-15 | Ausnahmekein Nachweis 2026-07-01 bis 2026-09-30. Der Prüfer beschreibt das als Ausnahme im Bericht; nachträglich lässt es sich nicht belegen. | 07-01–09-30 ✗10-01–12-31 ✓ |
| Zugriffsüberprüfung (Access Review)CC6.2 CC6.3 · DevOps | quartalsweise2026-07-14 | fälligNachweis fällig bis 2026-12-31 (noch 50 Tage). | 07-01–09-30 ✓10-01–12-31 · |
| SchwachstellenscanCC7.1 · DevOps | monatlich2026-11-03 | geplantNächster Termin bis 2026-12-31. | 07-01–07-31 ✓08-01–08-31 ✓09-01–09-30 ✓10-01–10-31 ✓11-01–11-30 ✓12-01–12-31 · |
| Verhaltenskodex, von allen bestätigtCC1.1 CC1.5 · Geschäftsführung | jährlich2026-03-02 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
| Organigramm und Protokoll der GeschäftsführungCC1.2 CC1.3 · Geschäftsführung | jährlich2026-02-16 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
| Security-Awareness-SchulungCC1.4 CC2.2 · HR | jährlich2026-05-12 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
| Sicherheitsseite und Meldeweg für KundenCC2.3 · Produkt | einmalig2026-04-01 | belegtBisher für den ganzen Zeitraum belegt. | zum 2026-07-01 ✓ |
| RisikobewertungCC3.1 CC3.2 CC3.3 CC3.4 CC9.1 · CTO | jährlich2026-06-10 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
| Interne KontrollprüfungCC4.1 CC4.2 · CTO | halbjährlich2026-07-20 | belegtBisher für den ganzen Zeitraum belegt. | 07-01–12-31 ✓ |
| Richtlinien freigegebenCC5.1 CC5.2 CC5.3 · CTO | jährlich2026-06-30 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
| SSO, MFA und Firewall-KonfigurationCC6.1 CC6.6 · DevOps | einmalig2026-05-04 | belegtBisher für den ganzen Zeitraum belegt. | zum 2026-07-01 ✓ |
| SOC-2-Bericht des HostersCC6.4 · DevOps | jährlich2026-04-20 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
| Verschlüsselung TLS und DatenträgerCC6.7 · DevOps | einmalig2026-05-04 | belegtBisher für den ganzen Zeitraum belegt. | zum 2026-07-01 ✓ |
| Endpoint-Schutz auf allen LaptopsCC6.8 · IT | einmalig2026-06-01 | belegtBisher für den ganzen Zeitraum belegt. | zum 2026-07-01 ✓ |
| Incident-Response-ÜbungCC7.3 CC7.4 CC7.5 · CTO | jährlich2026-08-26 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
| Freigaben im Pull RequestCC8.1 · Engineering | einmalig2026-03-15 | belegtBisher für den ganzen Zeitraum belegt. | zum 2026-07-01 ✓ |
| LieferantenbewertungCC9.2 · Einkauf | jährlich2026-09-14 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
| KapazitätsmonitoringA1.1 · DevOps | einmalig2026-05-04 | belegtBisher für den ganzen Zeitraum belegt. | zum 2026-07-01 ✓ |
| DatenklassifizierungC1.1 · CTO | jährlich2026-06-10 | belegtBisher für den ganzen Zeitraum belegt. | 01-01–12-31 ✓ |
Kriterien ohne Nachweis
- CC2.1 Relevante Informationen für die KontrollenVorschlag: Systembeschreibung und Datenflussdiagramm (jährlich)
- CC6.5 Datenträger sicher außer Betrieb nehmenVorschlag: Löschprotokolle für Laptops und Datenträger (quartalsweise)
- A1.3 Wiederherstellungsplan testenVorschlag: DR-Test mit Protokoll (jährlich)
- C1.2 Vertrauliche Informationen entsorgenVorschlag: Löschkonzept und Löschnachweise (jährlich)
Deals, die auf den Bericht warten
- Stadtwerke Nord (Beispiel) 48.000,00 €, Abschluss bis 2027-01-31: vor dem Bericht (2027-02-11)
- Logistik Kern AG (Beispiel) 36.000,00 €, Abschluss bis 2027-03-31: nach dem Bericht
Zusammenfassung
Lumen Analytics GmbH (Beispiel), SOC 2 Type 2, Security + Availability + Confidentiality (38 Kriterien), Beobachtungszeitraum 2026-07-01 bis 2026-12-31. Stand 2026-11-11: 4 von 38 Kriterien ohne Nachweis (CC2.1, CC6.5, A1.3, C1.2). 2 Ausnahmen im Zeitraum: Log-Review 2026-09-01 bis 2026-09-30; Backup-Wiederherstellungstest 2026-07-01 bis 2026-09-30. Nächste Fälligkeit: Log-Review bis 2026-11-30. Bericht frühestens 2027-02-11 (6 Wochen Prüfung nach 2026-12-31). 1 Deal über 48.000,00 € schließt vor dem Bericht.
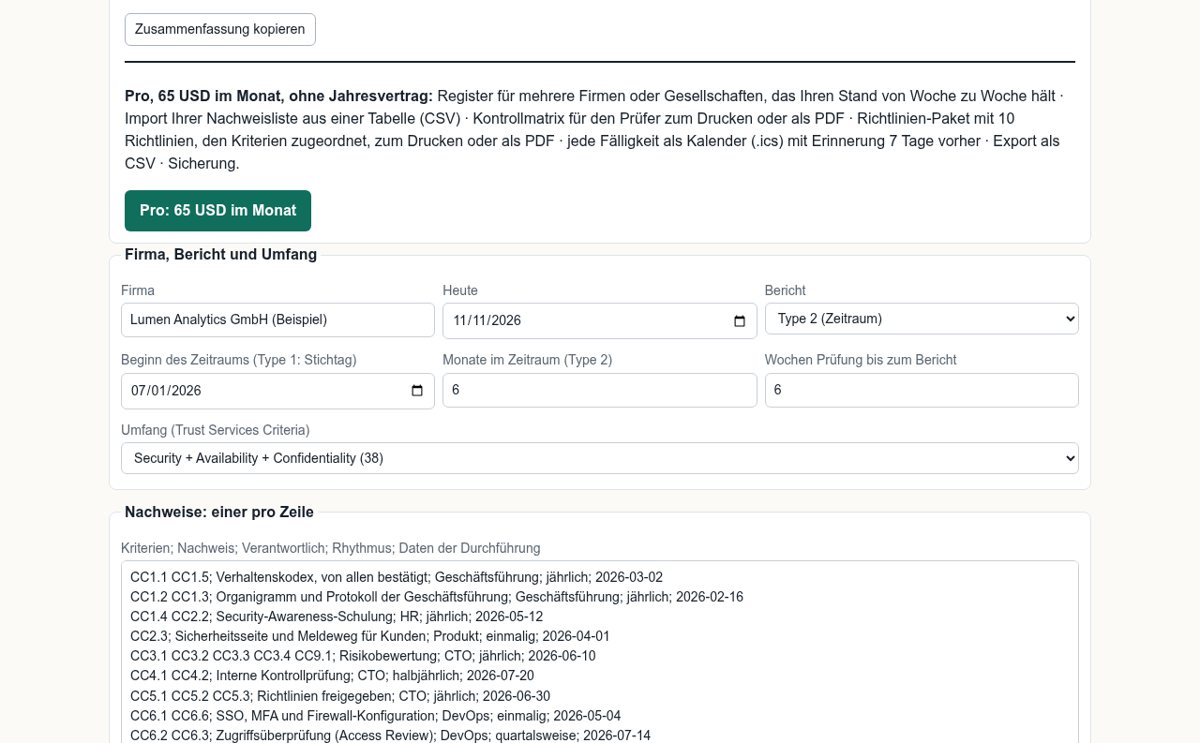
Pro, 65 USD im Monat, ohne Jahresvertrag: Register für mehrere Firmen oder Gesellschaften, das Ihren Stand von Woche zu Woche hält · Import Ihrer Nachweisliste aus einer Tabelle (CSV) · Kontrollmatrix für den Prüfer zum Drucken oder als PDF · Richtlinien-Paket mit 10 Richtlinien, den Kriterien zugeordnet, zum Drucken oder als PDF · jede Fälligkeit als Kalender (.ics) mit Erinnerung 7 Tage vorher · Export als CSV · Sicherung.
Pro: 65 USD im MonatWas SOC 2 wirklich verlangt, und was es kostet, bevor Sie anrufen. Vanta, Drata und Comp AI zeigen keinen Preis, nur „Demo anfragen“; ein Gründer berichtet auf Hacker News (2026-03-21), sein Jahresvertrag ließ sich „nicht kündigen oder verschieben“. Ein anderer schreibt (2026-05-15), solche Plattformen verlangen viel Technik, die für die SOC-2-Bestätigung „absolut nicht nötig“ ist. Diese Seite zeigt nur die Kriterien der Kategorien, die Sie wählen, rechnet jeden wiederkehrenden Nachweis über Ihren Zeitraum und nennt den Preis: 65 USD im Monat, monatlich, ohne Demo.
SOC 2 Audit Vorbereitung · SOC 2 Anforderungen verwalten · 9 inputs · 61 AICPA-Kriterien · 5 Kategorien · Type 1 , Type 2 · CSV , PDF , .ics
Wie die Seite rechnet (Stand 2026-11-11)
- Kriterien: die Trust Services Criteria der AICPA (2017, Points of Focus überarbeitet 2022), zusammen 61: Security 33 (CC1.1 bis CC9.2), Availability 3 (A1.1 bis A1.3), Confidentiality 2 (C1.1, C1.2), Processing Integrity 5 (PI1.1 bis PI1.5), Privacy 18 (P1.1 bis P8.1). Security ist in jedem SOC-2-Bericht Pflicht; die anderen wählen Sie. Die Kurztitel auf dieser Seite sind unsere Übersetzung.
- Type 1 bewertet die Kontrollen zu einem Stichtag. Type 2 prüft, ob sie über einen Zeitraum gewirkt haben; üblich sind 6 bis 12 Monate, 3 Monate sind nach AICPA-Leitfaden möglich. Den Bericht erstellt eine zugelassene Wirtschaftsprüfungsgesellschaft (CPA-Firma).
- Termine: ein monatlicher Nachweis braucht in jedem Kalendermonat des Zeitraums ein Datum, ein quartalsweiser in jedem Quartal ab Beginn, ein halbjährlicher in jedem Halbjahr. Ist der Rhythmus so lang wie der Zeitraum oder länger, genügt ein Datum in den letzten 12 (oder 6) Monaten vor dem Ende. Einmalige und laufende Kontrollen müssen am ersten Tag in Kraft sein.
- Ausnahme: ein Abschnitt, der vorbei ist und keinen Nachweis hat. Der Prüfer beschreibt Ausnahmen im Bericht; nachträglich lassen sie sich nicht belegen, nur ab jetzt vermeiden.
- Bericht frühestens: Ende des Zeitraums (Type 1: Stichtag) plus die Wochen, die Ihre Prüfungsgesellschaft für Prüfung und Bericht nennt.
Pro: jede Firma, jeder Termin, jede Prüfung
Ihre Firmen: Ausnahmen und Lücken zuerst
| Firma | Bericht | Ohne Nachweis | Ausnahmen | Nächste Fälligkeit | Bericht frühestens |
|---|
Schon Pro? Fügen Sie Ihren Schlüssel ein (kommt per E-Mail; der Link darin öffnet diese Seite damit).
Fragen
Was rechnet diese SOC 2 Compliance Software genau?
Aus 9 inputs (Firma, heute, Type 1 oder 2, Beginn, Monate, Prüfungswochen, Umfang, Nachweise, Deals) zeigt sie, welche der AICPA-Kriterien in Ihrem Umfang keinen Nachweis haben, welche wiederkehrende Kontrolle im Zeitraum schon eine Ausnahme ist, was als Nächstes fällig ist, wann der Bericht frühestens kommt und welche Deals vorher schließen sollen.
Muss ich AWS, GitHub oder Google verbinden?
Nein. Sie fügen Ihre Nachweisliste ein, eine Zeile pro Nachweis, oder importieren sie mit Pro als CSV aus Ihrer Tabelle. Alles läuft in Ihrem Browser, nichts wird hochgeladen. Die Seite sammelt keine Nachweise automatisch; sie sagt Ihnen, welcher Nachweis wann fehlt.
Was ist eine Ausnahme?
Ein Abschnitt des Beobachtungszeitraums, der vorbei ist und für den der Nachweis fehlt, zum Beispiel das Log-Review im September. Der Prüfer beschreibt das im Type-2-Bericht. Nachholen lässt es sich nicht; Sie können nur die nächsten Termine sichern.
Was ist kostenlos, was ist Pro?
Kostenlos: eine Firma mit beliebig vielen Nachweisen, alle Kriterien, Ausnahmen, Fälligkeiten, Berichtsdatum und Deals auf dem Bildschirm. Pro, 65 USD im Monat: Register für mehrere Firmen, CSV-Import, Kontrollmatrix und Richtlinien-Paket zum Drucken oder als PDF, Kalender (.ics), CSV-Export, Sicherung.
Ersetzt das die Prüfung?
Nein. Einen SOC-2-Bericht stellt nur eine zugelassene Prüfungsgesellschaft aus. Die Seite ordnet Ihre eigenen Nachweise den Kriterien zu und rechnet Termine. Welche Kontrollen Sie einrichten und wie Ihr Prüfer sie bewertet, entscheiden Sie mit Ihrer Prüfungsgesellschaft.
Planungshilfe mit Ihren eigenen Daten, keine Prüfung, keine Rechtsberatung. Firma, Nachweise und Deals im Beispiel sind erfunden. SOC 2 ist eine Marke der AICPA; Vanta, Drata und Comp AI sind Marken ihrer Inhaber. Diese Seite ist mit ihnen nicht verbunden.
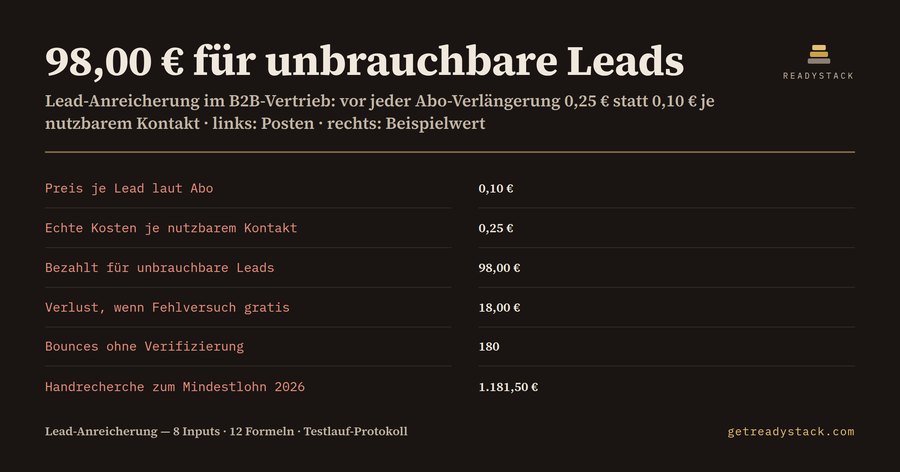 Lead-Anreicherung | Kosten je nutzbarem Kontakt, Trefferquote, Bounces und DSGVO-Hinweis beim Erstkontakt
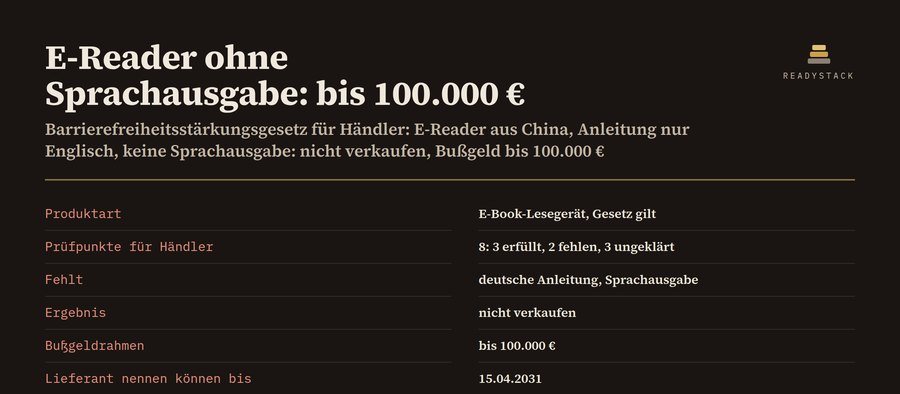 Barrierefreiheitsstärkungsgesetz: Händlerpflichten je Produkt prüfen
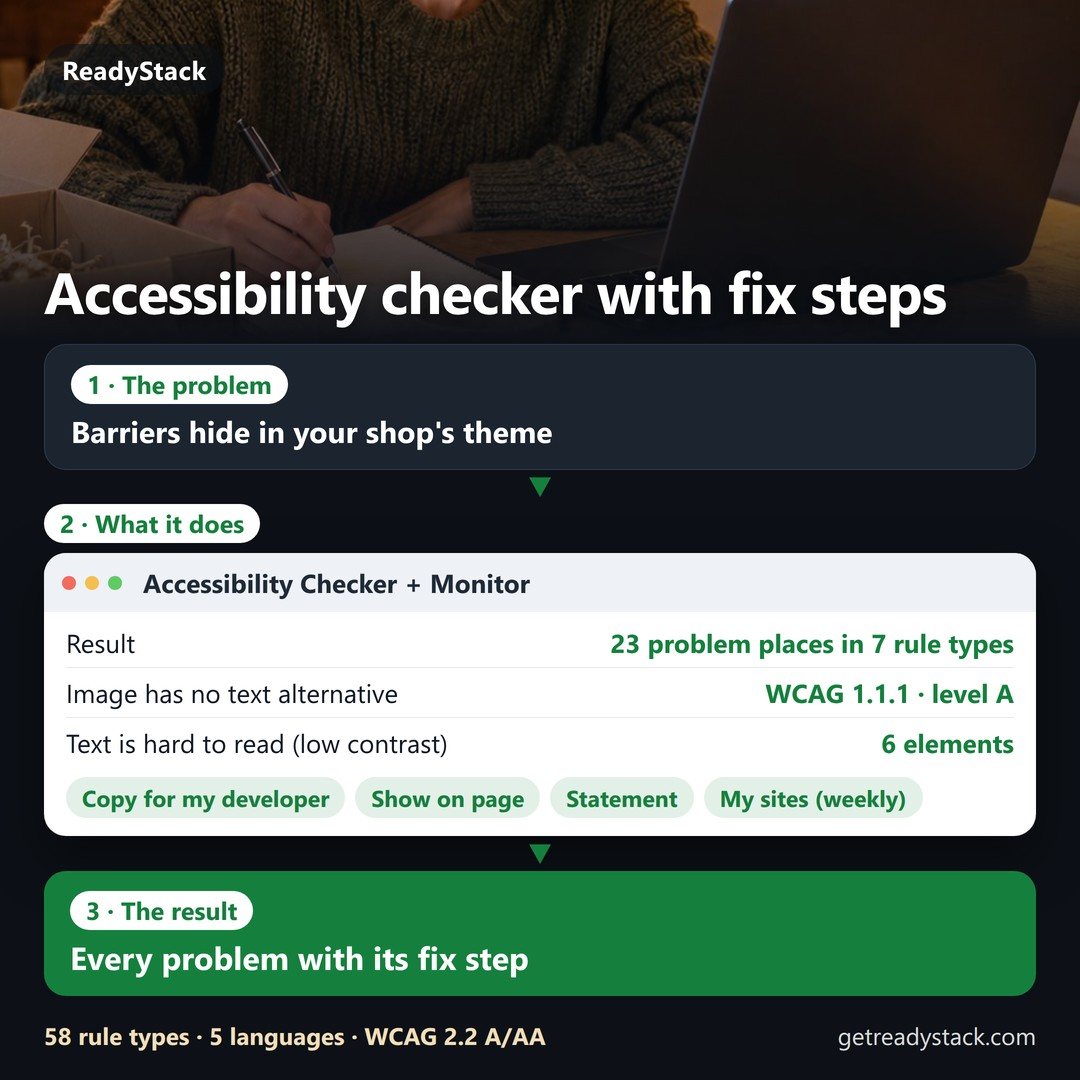 Barrierefreiheit prüfen für kleine Websites: eine klare Mängelliste für jede Seite, jede Woche neu geprüft
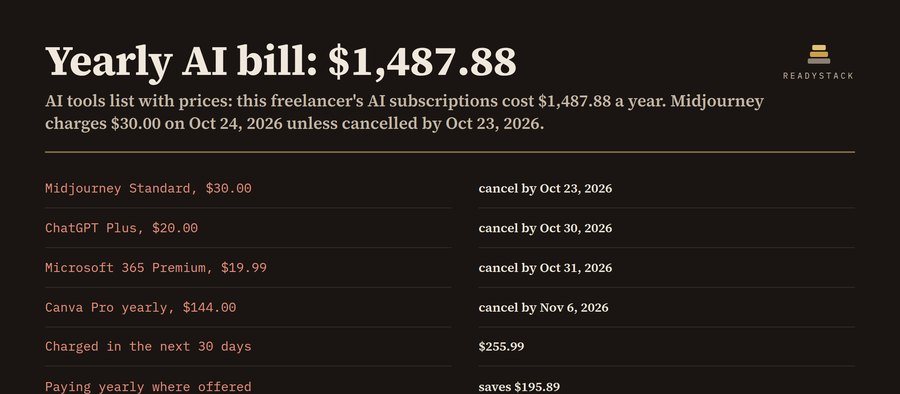 Liste von KI-Tools mit echten Preisen und Kündigungsanleitung